
სტატიის შეჯამება: უფროსო, ისევ ღელავთ იმის გამო, რომ ძირითადი კოდი ერთი დარტყმით წაიშლება? შესაძლებელია თუ არა თანამშრომლების თავიდან აცილება მცირე მოძრაობებისგან წასვლამდე? პირდაპირ საქმეზე გადავიდეთ. ამდენი წლის ბიზნესში მუშაობის შემდეგ, ყველაზე მეტად მეშინია, რომ ბაზარი რთულია, არამედ ის, რომ უკანა ეზოში ხანძარია. ძირითადი კოდი, მომხმარებელთა სია, ფინანსური
უფროსო, ისევ გაწუხებთ ძირითადი კოდის ერთი დარტყმის წაღება? შესაძლებელია თუ არა თანამშრომლების თავიდან აცილება მცირე მოძრაობებისგან წასვლამდე?
პირდაპირ საქმეზე გადავიდეთ. ამდენი წლის ბიზნესში მუშაობის შემდეგ, ყველაზე მეტად მეშინია, რომ ბაზარი რთულია, არამედ ის, რომ უკანა ეზოში ხანძარია. ძირითადი კოდი, მომხმარებელთა სიები, ფინანსური მონაცემები, თუ ეს ყველაფერი დაკოპირებულია თანამშრომლების მიერ USB ფლეშ დრაივზე ან გაგზავნილია ქსელის დისკზე, ქვეყანა, რომლის აშენებაზეც ამდენი იშრომეთ, ერთ ღამეში გახდება სხვისი საქორწილო კაბა. ნუ მელაპარაკები "ადამიანის ბუნება კარგია". ინტერესების ფონზე, სისტემები და ტექნოლოგიები ერთადერთია, რაც სიცოცხლეს იხსნის.
დღეს მე არ ვაპირებ შენთან საუბარს იმ ცარიელ თეორიებზე, მაგრამ ვაპირებ შენთან რაიმე რეალურზე გესაუბრო. შემდეგი ხუთი მეთოდი შეჯამებულია ჩემს მიერ წლების განმავლობაში პრობლემების გავლისა და ფულის დახარჯვის შემდეგ, განსაკუთრებით პირველი. თუ გესმით, შეგიძლიათ შეინახოთ რამდენიმე წლის შემოვლითი გზა.
ბოსებისთვის აუცილებლად სანახავი! 5 გზა ფაილების დაშიფვრისა და გაჟონვის თავიდან ასაცილებლად. ასე უნდა იყოს დაცული ძირითადი კოდი
1. განათავსეთ Insight Eye MIT სისტემა
არ იფიქროთ, რომ ეს რთულია მხოლოდ იმიტომ, რომ მას "სისტემა" ჰქვია. ეს არის ნამდვილი „რკინის საკეტი“ საწარმოს ძირითად აქტივებზე. ბევრი ავტორიტეტი ფიქრობს, რომ ანტივირუსული პროგრამული უზრუნველყოფის ინსტალაცია არის ყველაფერი, რაც მათ სჭირდებათ და ეს მხოლოდ ხელს შეუშლის გარე ქურდებს. Insight Eye MIT სისტემა ხელს უშლის „სახლის ქურდებს“ და „დაუფიქრებელ შეცდომებს“.
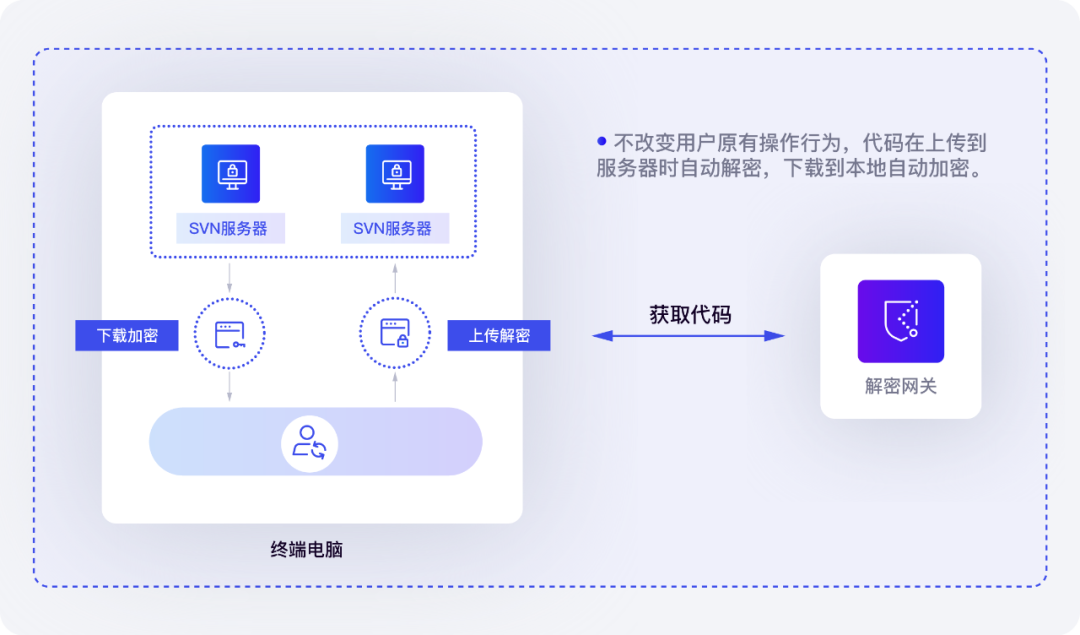
სრული დისკის დაშიფვრა, გამჭვირვალე და უხილავი რა აღიზიანებს უფროსს ყველაზე მეტად? ყველაზე გამაღიზიანებელი თანამშრომელი ყვირის: „ეს სისტემა ძალიან რთული გამოსაყენებელია და ჩემს მუშაობაზე მოქმედებს“. რა არის ამაში კარგი? ეს აიძულებს დაშიფვრას ფონზე. მუშაობისას თანამშრომლები არაფერს გრძნობენ. ისინი ხსნიან ფაილებს, არედაქტირებენ და ინახავენ და ყველაფერი იგივე რჩება. მაგრამ როგორც კი ფაილები ამოიღება ჩვენი კომპანიის გარემოდან, იქნება ეს USB ფლეშ დრაივზე დაკოპირებული თუ ელექტრონული ფოსტით გაგზავნილი, ისინი მაშინვე იქცევა ჭკუაზე. განხორციელების ეფექტი ასეთია: თავად თანამშრომლებმა არ იციან, რომ მათი ოპერაციები ჩაკეტილია და ძირითადი მონაცემები საერთოდ არ შეიძლება გამოვიდეს.
გამავალი მენეჯმენტი და კონტროლი, უფლებამოსილების აღდგენა ზოგჯერ სამუშაო მოითხოვს, რომ დოკუმენტები უნდა გაიგზავნოს კლიენტებს ან მომწოდებლებს. თუ ეს კარგად არ გაკონტროლდება, დოკუმენტები ყველგან იქნება. Insight MIT სისტემას შეუძლია დააყენოს „გამავალი ნებართვები“. თქვენ შეგიძლიათ აკონტროლოთ რამდენჯერ შეიძლება გაიხსნას ეს ფაილი, შეიძლება თუ არა მისი დაბეჭდვა, შეუძლია თუ არა მას ეკრანის ანაბეჭდების გადაღება და თუნდაც "დაწვის წაკითხვის შემდეგ" ფუნქციის დაყენება. ეფექტი ასეთია: მეორე მხარისთვის რაღაცის გაგზავნა „კიტის“ გაფრენას ჰგავს. სტრიქონი ისევ შენს ხელშია. როდესაც დრო ამოიწურება ან რამდენჯერ იქნა გამოყენებული, ფაილი ავტომატურად გახდება არასწორი.
ყოვლისმომცველი თვალთვალი და ზუსტი აუდიტი ნუ შეგეშინდებათ ქურდების ქურდობის, უბრალოდ გეშინოდეთ ქურდებს რომ გამოგრჩეთ. ვინ ხშირად წვდება ძირითადი კოდის ბაზას სამუშაო საათებში? ვინ აკოპირებს ნივთებს მობილურ მყარ დისკზე შუაღამისას? ამ სისტემის ფონი აშკარად ჩანს. მას შეუძლია ჩაიწეროს თითოეული ფაილის ნაკადი, ვინ, როდის და რა ოპერაციები შესრულდა და შექმნას "აუდიტის ანგარიში". პრაქტიკული ეფექტი არის: მას აქვს ძლიერი შემაკავებელი ეფექტი. თანამშრომლებმა იციან, რომ ყოველი ნაბიჯი ტოვებს კვალს და მცირე ნაბიჯები ბუნებრივად გაქრება.
ბუფერში და ეკრანის ანაბეჭდის მართვის საშუალებები რომელია კოდის გაჟონვის ყველაზე "მაღალი" საშუალება? ფაილის კოპირების ნაცვლად, მე გადავიღებ ეკრანის სურათს! მე დავაკოპირე კოდის ფრაგმენტი! Insight Eye MIT სისტემა პირდაპირ ბლოკავს ამ ხვრელს. მას შეუძლია მონიტორინგი და თავიდან აიცილოს ეკრანის პროგრამული უზრუნველყოფის გაშვება რეალურ დროში და შეუძლია ბუფერში მგრძნობიარე შინაარსის აღმოჩენაც კი. წესების დარღვევის შემდეგ ის დაუყოვნებლივ დაბლოკავს ოპერაციას და გამოიძახებს პოლიციას. პრაქტიკული ეფექტი ასეთია: მაშინაც კი, თუ თქვენ ხედავთ ეკრანზე, თქვენ ვერ მოიპარავთ კოდს რაიმე „ტექნიკური საშუალებით“.
ოფლაინ სტრატეგია, მაშინაც კი, თუ ქსელი გათიშულია ზოგიერთი თანამშრომელი იქნება ჭკვიანი და გამორთავს ქსელის კაბელს, ფიქრობს, რომ ეს გადალახავს დაშიფვრას. შეწყვიტე ოცნება. სისტემა მხარს უჭერს "ოფლაინ პოლიტიკას". მაშინაც კი, თუ თქვენ გათიშული ხართ ინტერნეტიდან და თქვენი კომპიუტერი ხაზგარეშეა, თქვენი ფაილები მაინც დაშიფრული იქნება. მისი გამოყენება შესაძლებელია მხოლოდ იმ შემთხვევაში, თუ თქვენ დაბრუნდებით კომპანიის ქსელის გარემოში ან კონკრეტული ოფლაინ ავტორიზაციის მეშვეობით. ეფექტი არის: „ინტერნეტის გათიშვისა და საიდუმლოების გაჟონვის“ მრუდი გზის მთლიანად გადაკეტვა.
2. Windows-ს გააჩნია EFS დაშიფვრა
ეს მეთოდი შესაფერისია ინდივიდებისთვის ან გადაუდებელი შემთხვევებისთვის მცირე სახელოსნოებისთვის. დააწკაპუნეთ "Advanced"-ზე საქაღალდის თვისებებში და შეამოწმეთ " Encrypt contents to protect to data". ამ ნივთის უპირატესობა ის არის, რომ ის უფასოა და მოყვება სისტემას.
მაგრამ ნაკლოვანება ასევე ფატალურია: ის ეყრდნობა მომხმარებლის ანგარიშებს და სერთიფიკატებს. თუ სისტემის ხელახლა ინსტალაციამდე სერთიფიკატის სარეზერვო ასლს არ გააკეთებთ, ფაილი აღარასოდეს გაიხსნება ამ ცხოვრებაში და ღმერთსაც კი არ შეუძლია მისი შენახვა. საწარმოში ათეულობით თუ ასობით ადამიანია, ვინ დაგეხმარება სერთიფიკატების ამ არევის მართვაში? როგორც კი კომპიუტერი გაფუჭდება, ძირითადი მონაცემები მასთან ერთად დაიმარხება. და მას არ შეუძლია დაიცვას ადმინისტრატორის უფლებების მქონე ადამიანებისგან. თუ თანამშრომლებმა იციან თქვენი ანგარიშის პაროლი, დაშიფვრა მხოლოდ დეკორაციაა.
3. შეკუმშული პაკეტის დაშიფვრა (WinRAR/7-Zip)
ეს ხრიკი ძალიან გავრცელებულია. აირჩიეთ ფაილი, დააწკაპუნეთ მარჯვენა ღილაკით, დაამატეთ შეკუმშულ ფაილს და დააყენეთ პაროლი. შესაფერისია მგრძნობიარე ფაილების კლიენტებისთვის დროებით გადასატანად ან პირადი ნივთების პირადი შენახვისთვის.
ელით თუ არა ამას დაეყრდნობით თანამშრომლებს საიდუმლოების გაჟონვის თავიდან ასაცილებლად? ეს სულელური საქმეა. რაც შეეხება პაროლს? თუ მას გუნდს გაუგზავნით, პაროლი საჯარო გახდომის ტოლფასია. თქვენ არ შეგიძლიათ ყველასთვის განსხვავებული პაროლის დაყენება, არა? გარდა ამისა, შეკუმშული პაკეტის პაროლების გატეხვის პროგრამა ახლა ყველგან არის ინტერნეტში. თუ შეხვდებით ვინმეს, რომელსაც აქვს გარკვეული უნარები, მათ შეუძლიათ უხეში ძალით გატეხონ ის რამდენიმე წუთში. უფრო მეტიც, როდესაც თანამშრომლები კოპირებენ მას საკუთარ კომპიუტერში და ხსნიან მას, ფაილები უფასოა და თქვენ არ გაქვთ კონტროლი შემდგომ ტირაჟზე.
4. აპარატურის დონის დაშიფვრა U დისკი/მყარი დისკი

ეს არის მხოლოდ USB ფლეშ დრაივი პაროლის დაბლოკვით. ის საკმაოდ დამაშინებლად გამოიყურება, თითის ანაბეჭდის განბლოკვით და ციფრული კლავიატურით ყველა ხელმისაწვდომია. იდეალურია გაყიდვებისთვის ან აღმასრულებლებისთვის, რომლებსაც უნდა ჰქონდეთ დიდი რაოდენობით მონაცემები.
მაგრამ საწარმოს R&D სცენარში, ეს არის "პრობლემების შემქმნელი მანქანა". თითოეულ R&D-ს ანიჭებთ ერთს? ღირებულება არ არის დაბალი. უფრო მეტიც, ის იცავს მხოლოდ USB ფლეშ დრაივში შენახულ მონაცემებს, ხოლო კომპიუტერზე კოდი კვლავ "ნაკაწრია". ყველაზე მნიშვნელოვანი ის არის, რომ თქვენ ვერ აკონტროლებთ თანამშრომლებს ძირითადი კოდის კოპირება ამ დაშიფრული USB ფლეშ დრაივიდან სხვა ჩვეულებრივ USB ფლეშ დრაივზე. არსებითად, უსაფრთხოების დაუცველობა "მონაცემთა ნაკადში" ჯერ კიდევ არ არის მოგვარებული.
5. საოფისე დოკუმენტები მოყვება პაროლის დაცვას
Word-ს, Excel-ს და სხვა პროგრამებს აქვთ ეს ფუნქცია, ფაილი-ინფორმაცია-დაიცვან დოკუმენტი-დაშიფვრა პაროლით. ოპერაცია მარტივია და სულელური.
ძალიან შეზღუდულია. ის მხოლოდ საოფისე დოკუმენტებისთვისაა გამოსადეგი. თქვენი ძირითადი კოდებია .cpp, .py და .java. ეს მეთოდი სრულიად უსარგებლოა. და ამ ნივთის დაშიფვრის სიძლიერე, გულწრფელად რომ ვთქვათ, დაახლოებით იგივეა, რაც ქაღალდი. ბაზარზე არსებული ოფისის პაროლის გატეხვის ხელსაწყოებს შეუძლიათ ის გატეხონ რამდენიმე წუთში. კოდი, რომლის დასაწერადაც დახარჯეთ ბევრი ფული, თუ მის უსაფრთხოდ გამოყენებას აპირებთ, შეგიძლიათ უბრალოდ ჩაკეტოთ ის უჯრაში.
საწარმოების მიერ ფარული გაჟონვის პრევენცია არ არის შეიარაღების რბოლა და არც თანამშრომლებისთვის შემაფერხებელია. მთავარია ისეთი სისტემის პოვნა, რომელიც შეიძლება ინტეგრირებული იყოს ბიზნეს პროცესებში, შეუმჩნევლად და ძლიერი კონტროლით. ზემოთ ნახსენები სხვა მეთოდები ან ვერ აფერხებს ინსაიდერებს, ან მათ სასიკვდილოდ ამოგაწურავთ მათი მართვისას.
ნამდვილი უშფოთველობა ისეთია Insight Eye MIT სისტემა ასეთი რამ არის ხვრელის ქვემოდან გახვრეტა. ნუ დაელოდებით, სანამ ძირითადი კოდი არ შეიფუთება და კონკურენტი პროდუქტები გამოუშვებს ახალ ფუნქციებს, სანამ ამას გააკეთებთ, მაშინ ინანებთ. ბიზნეს სამყაროში უსაფრთხოება ყველაზე დიდი სარგებელია.
ამ სტატიის წყარო: Enterprise Data Security Research Institute
წამყვანი ექსპერტი: ჩენ ჟენგუო
პასუხისმგებელი რედაქტორი: ლიუ სიიუანი
ბოლო განახლება: 2026 წლის 28 მარტი


 Insight Eye MIT სისტემა


 ჰებეის საზოგადოებრივი ქსელის უსაფრთხოება No13019902001038

